ANALYSES
Frigos de supermarchés français piratés : ce que l'attaque contre les installations OT nous apprend
Dans la nuit du 11 au 12 octobre 2026, les contrôleurs de réfrigération de centaines de supermarchés français ont été pris en main à distance et chauffés jusqu'à environ 50 °C. Ce que l'on sait, pourquoi c'est un cas typique d'OT, comment protéger ces systèmes, quelles polices répondent et pourquoi la nouvelle directive sur les produits défectueux ne s'applique pas.
Ce qui s'est passé
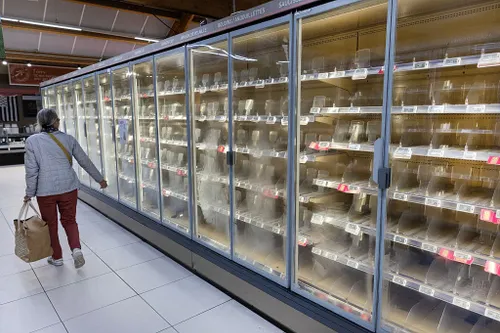
Dans la nuit du 11 au 12 octobre 2026, quelqu'un a pris le contrôle à distance des systèmes de réfrigération de centaines de supermarchés français et a lancé des cycles de dégivrage forcé qui ont porté réfrigérateurs et congélateurs jusqu'à environ 50 °C. Selon Les Mousquetaires (Intermarché), le réchauffement a duré environ six heures. Les magasins touchés ont dû jeter les produits frais et surgelés, et le parquet de Paris a également évoqué des incendies (Al Jazeera).
Le PDG d'Intermarché a estimé les pertes à « plusieurs dizaines de millions d'euros » en une seule journée : c'est son estimation, pas un chiffre vérifié.
Le CERT-FR, l'équipe de réponse aux incidents de l'agence nationale ANSSI, a publié le 12 octobre l'alerte CERTFR-2026-ALE-012 (mise à jour le 13) sur de « nombreuses compromissions » des contrôleurs de réfrigération accessibles à distance. Les produits cités sont Danfoss AK-SC et AK-SM, ainsi que Copeland xweb et Dixell xweb (CERT-FR).
Danfoss a déclaré que la plupart des unités touchées sont anciennes et ne reçoivent plus de mises à jour : l'AK-SM 800 est en fin de vie depuis mai 2021 et l'AK-SC 355 n'est plus fabriqué depuis 2016. Des unités AK-SM 800A au firmware non mis à jour ont aussi été touchées (InCyber). Selon une source proche du Premier ministre, l'ANSSI a été chargée d'enquêter ; le parquet de Paris a ouvert une enquête.
Ce que l'on ne sait pas encore
- Qui et pourquoi. Personne n'a revendiqué l'attaque. Aucune demande de rançon ni vol de données n'est signalé.
- Comment ils sont entrés. Ni les autorités ni Danfoss n'ont indiqué la vulnérabilité utilisée. Des failles connues existent dans l'AK-SM 800A (CVE-2025-41450, CVE-2025-41451 et CVE-2025-41452, décrites par les chercheurs de Claroty), mais personne ne les a officiellement reliées à cette attaque.
- Quelle est l'ampleur. Un analyste de Sekoia a indiqué à Reuters que l'Espagne, le Portugal, la Pologne, l'Allemagne et la Belgique seraient aussi touchés. Les enseignes de ces pays ne l'ont pas confirmé.
Pourquoi c'est un cas typique d'OT
Par OT (operational technology, technologies opérationnelles), on entend les systèmes qui pilotent des processus physiques : installations industrielles, énergie, eau, réfrigération, bâtiments. Ici, aucun ordinateur n'a été chiffré et aucune caisse n'a été touchée : c'est un processus physique qui a été manipulé, et le dommage, ce sont des marchandises détruites et, dans certains cas, des incendies. Trois facteurs se retrouvent dans de nombreux incidents OT.
- Des interfaces accessibles depuis Internet. Selon les analyses relayées par la presse spécialisée, les scans publics montrent des milliers d'interfaces d'administration de ces contrôleurs visibles en ligne : 2 765 appareils exposés selon Censys, cité par Industrial Cyber (Industrial Cyber), et en France 881 hôtes selon Censys et 2 898 résultats selon Shodan (décomptes de SOCRadar, obtenus avec des méthodes différentes) (SOCRadar). Ce sont des scans passifs : ils disent ce qui était exposé, pas combien d'appareils ont été compromis.
- Des équipements anciens. Une installation frigorifique dure 15 à 20 ans ; son logiciel ne reçoit plus de mises à jour pendant la moitié de cette durée. Le CERT-FR avertit qu'un équipement en fin de vie exposé sur Internet, sans correctif disponible, présente un risque de compromission très élevé.
- Des accès tiers. Beaucoup de distributeurs ne gèrent pas eux-mêmes ces systèmes : le PDG de Coopérative U a expliqué que ses magasins achètent les solutions Danfoss par l'intermédiaire de frigoristes. Le risque se situe donc dans la chaîne des fournisseurs, souvent hors de vue de celui qui subit le dommage.
Un autre aspect rend ces attaques difficiles à repérer : le dégivrage est une fonction normale. Une commande malveillante peut sembler légitime si personne n'enregistre qui l'a donnée.
Comment protéger un environnement OT
Mesures techniques, par ordre de priorité :
- Savoir ce que l'on a. Un inventaire des contrôleurs avec modèle, version du firmware, emplacement et personnes qui y accèdent. Un scan externe de son propre adressage public est aussi utile, pour découvrir ce qui est visible.
- Aucune interface d'administration sur Internet. L'accès à distance passe par un VPN ou un accès protégé par authentification multifacteur. Filtrer les adresses IP du prestataire sur un pare-feu n'est acceptable, selon le CERT-FR, qu'à titre temporaire.
- Encadrer les accès des prestataires. Comptes nominatifs, aucun mot de passe partagé ou d'usine, sessions limitées dans le temps et journalisées, contrats imposant des exigences de sécurité et l'obligation de signaler un incident.
- Séparer les réseaux. Le réseau des installations séparé de celui du magasin et des systèmes informatiques du groupe, avec un pare-feu qui ne laisse passer que les flux nécessaires. C'est l'idée des « zones et conduits » de la série de normes IEC 62443.
- Gérer les mises à jour et la fin de vie. Un plan de remplacement pour les modèles qui ne sont plus pris en charge. Là où le remplacement immédiat est impossible, on compense : isolement, filtrage des accès, surveillance. Pour Danfoss, le CERT-FR recommande aussi de régler le niveau de sécurité « Strict » et de changer les mots de passe par défaut.
- Un second niveau de sécurité indépendant du réseau. Des alarmes de température avec leurs propres capteurs et une notification autonome, et des limites physiques qu'aucune commande à distance ne peut dépasser. Le contrôle qui se fie à ce que déclare le contrôleur est celui-là même que l'attaquant manipule.
- Journaliser et alerter. Un registre de qui accède et de ce qui change, avec une alerte quand les programmes de dégivrage ou les seuils sont modifiés.
- Préparer la reprise. Procédures manuelles pour déplacer la marchandise, contacts du mainteneur, copie des configurations. Attention : la réinitialisation d'usine seule ne suffit pas si l'appareil reste vulnérable et accessible, car il peut être compromis à nouveau.
Ce que la police d'assurance peut faire, et ce qu'elle ne peut pas
Tout dépend du texte du contrat : les indications qui suivent doivent être vérifiées au regard des clauses de chaque police.
- Police cyber. Elle couvre généralement les frais de gestion de l'incident (experts forensiques, avocats, communication), la restauration des données et des systèmes, la perte d'exploitation causée par un événement cyber (avec une franchise en heures et un plafond) et l'extorsion. Beaucoup de polices excluent ou limitent cependant les dommages matériels aux biens et aux personnes, et c'est précisément le dommage de cette attaque. Il faut vérifier si la définition de « système informatique » inclut les systèmes OT et les objets connectés : souvent, elle ne le fait que si elle le dit expressément.
- Police dommages aux biens. Les marchandises avariées en réfrigération sont en général couvertes par une extension liée au bris accidentel de l'installation ou à la coupure d'électricité. Si la cause est une cyberattaque, le résultat dépend des exclusions cyber et des éventuelles clauses qui rétablissent la garantie pour l'incendie ou l'explosion. C'est la question du silent cyber : le risque n'est ni clairement inclus ni clairement exclu. Ces dernières années, beaucoup d'assureurs ont rendu ces textes explicites.
- Carence de fournisseurs. Elle couvre la perte de celui qui subit un dommage parce que son fournisseur a été touché. Elle doit souvent être souscrite en extension.
- Recours. Celui qui indemnise peut exercer un recours contre le responsable, s'il existe : la presse française débat de la responsabilité des frigoristes. Il est donc important de conserver les preuves et de ne signer ni renonciation à recours ni transaction sans consulter l'assureur.
- Exclusion des actes de guerre ou étatiques. L'attaque n'est pas attribuée. Si une implication étatique apparaissait, les clauses excluant les attaques attribuées à des États pourraient être invoquées : l'issue dépend du texte et de la preuve de l'attribution.
- Prudence avant de couper les liaisons. Le CERT-FR conseille de vérifier les conditions d'assurance avant d'interrompre les liaisons de données avec le frigoriste : certains contrats de maintenance, et certaines garanties, supposent une télésurveillance.
Que faire tout de suite en cas d'attaque : prévenir le courtier et l'assureur sans délai (les polices prévoient des délais de déclaration courts), tout documenter (relevés de température, photographies, liste et valeur des marchandises, factures, échanges avec les fournisseurs) et conserver les journaux des installations.
Les assureurs qui souscrivent des risques comportant des systèmes OT demandent de plus en plus un inventaire des installations, la segmentation des réseaux, l'authentification multifacteur pour les accès à distance, la gestion des produits en fin de vie et un plan de réponse. Après un événement comme celui-ci, ceux qui n'ont pas de réponse à ces questions risquent, au renouvellement, des primes plus élevées, des sous-limites ou des exclusions pour l'OT.
Le cas relève-t-il des règles qui entrent en vigueur le 9 décembre ?
Le 9 décembre 2026 est la date de la nouvelle directive (UE) 2024/2853 relative à la responsabilité du fait des produits défectueux, qui remplace la directive de 1985 (EUR-Lex). La principale nouveauté : le logiciel est un produit (art. 4), y compris lorsqu'il est intégré à un appareil. Le fabricant répond donc, sans qu'il faille prouver sa faute, des dommages causés par un produit défectueux. Pour apprécier la défectuosité, on tient compte notamment des exigences de sécurité, y compris des exigences de cybersécurité pertinentes pour la sécurité (art. 7, § 2, point f). Selon les analyses des cabinets d'avocats, l'absence de mises à jour de sécurité que le fabricant pouvait fournir peut aussi rendre le produit défectueux.
Pour ce cas, la réponse est non, pour deux raisons.
- Le calendrier. La directive s'applique aux produits mis sur le marché ou mis en service après le 9 décembre 2026 (art. 2, § 1). Les contrôleurs touchés ont été vendus il y a des années et le dommage est déjà survenu : ce sont les règles antérieures et le droit national qui s'appliquent. Les analyses juridiques signalent une exception : une modification substantielle du produit après cette date peut le faire entrer dans le nouveau régime.
- Le type de dommage. La directive indemnise le décès et les lésions corporelles, les dommages aux biens (sauf ceux « utilisés exclusivement à des fins professionnelles ») et la destruction ou la corruption de données non utilisées à des fins professionnelles (art. 6, § 1). La perte purement économique n'est pas couverte. Les marchandises d'un supermarché sont des biens professionnels : les distributeurs devraient donc faire valoir leurs droits par le contrat avec leurs fournisseurs et le droit national, pas par cette directive.
Là où la directive comptera, à partir du 9 décembre, c'est pour les particuliers et les consommateurs : un objet connecté avec une faille non corrigée qui provoque un incendie et blesse quelqu'un est exactement le type de cas qu'elle vise.
Le texte le plus proche de cette affaire est un autre : le Cyber Resilience Act, règlement (UE) 2024/2847 (EUR-Lex). Selon les synthèses consultées, depuis le 11 septembre 2026, les fabricants de produits comportant des éléments numériques doivent signaler les vulnérabilités activement exploitées et les incidents graves par une alerte précoce sous 24 heures et une notification sous 72 heures, au CSIRT national désigné, via la plateforme unique de l'ENISA (art. 14), y compris pour les produits déjà sur le marché (art. 69, § 3). Les obligations principales, comme les exigences de sécurité et le marquage CE, s'appliquent à partir du 11 décembre 2027. S'il était établi que l'attaque a exploité une vulnérabilité des produits d'un fabricant, cette obligation de signalement entrerait en jeu. Au 13 octobre, Danfoss n'avait publié aucun avis de sécurité sur cette attaque.
Une dernière référence : la directive NIS2 compte la production, la transformation et la distribution de denrées alimentaires parmi les secteurs concernés. Selon leurs activités, certains groupes de la grande distribution peuvent être soumis à ses obligations de gestion des risques, de sécurité de la chaîne d'approvisionnement et de notification des incidents (alerte précoce sous 24 heures, notification sous 72).
Que faire cette semaine
- Rechercher les contrôleurs de réfrigération, de climatisation et d'autres installations dotés d'une adresse publique et supprimer l'exposition.
- Demander aux prestataires comment ils se connectent, avec quels identifiants et qui contrôle leurs accès.
- Vérifier le firmware et la fin de vie des modèles, et arrêter un plan de remplacement.
- Installer des alarmes de température indépendantes du système de pilotage.
- Relire les polices cyber et dommages aux biens : définition du système informatique, dommages matériels, marchandises réfrigérées, carence de fournisseurs, exclusions des actes de guerre et étatiques, délais de déclaration.
Questions fréquentes
L'attaque contre les supermarchés français est-elle un rançongiciel ?
Pour l'instant, non. Aucun fichier chiffré ni demande de rançon n'est signalé : les attaquants ont manipulé les contrôleurs de réfrigération en forçant des cycles de dégivrage qui ont chauffé réfrigérateurs et congélateurs jusqu'à environ 50 °C.
Une police cyber couvre-t-elle les marchandises avariées par une attaque de ce type ?
Cela dépend du texte. Beaucoup de polices cyber excluent ou limitent les dommages matériels aux biens, tandis que les marchandises avariées relèvent normalement d'une police dommages aux biens, qui peut elle-même comporter des exclusions cyber. Il faut vérifier les définitions de système informatique et d'événement cyber, les exclusions et les sous-limites.
La directive sur la responsabilité du fait des produits défectueux du 9 décembre 2026 s'applique-t-elle à cette attaque ?
Non. Elle s'applique aux produits mis sur le marché après le 9 décembre 2026 et n'indemnise ni les biens utilisés exclusivement à des fins professionnelles ni la perte purement économique. Le Cyber Resilience Act, avec l'obligation de signaler les vulnérabilités exploitées depuis le 11 septembre 2026, est le texte le plus proche du cas.
Sources
- CERT-FR, alerte CERTFR-2026-ALE-012
- The Hacker News, attaque contre les réfrigérateurs de supermarchés français
- Industrial Cyber, Intermarché et les risques de la réfrigération
- SOCRadar, exposition OT des supermarchés français
- Al Jazeera, attaque « sans précédent » contre les supermarchés français
- InCyber, la piste de l'obsolescence
- Directive (UE) 2024/2853 relative à la responsabilité du fait des produits défectueux
- Cyber Resilience Act, règlement (UE) 2024/2847
Cet article a une vocation informative et ne constitue pas un conseil en assurance ou juridique. Les synthèses réglementaires reposent sur des analyses de tiers et sur le texte officiel de la directive : pour un cas concret, adressez-vous à un professionnel.