ANALYSEN
Kühlanlagen französischer Supermärkte gehackt: was der Angriff auf OT-Anlagen lehrt
In der Nacht vom 11. auf den 12. Oktober 2026 wurden die Kühlsteuerungen Hunderter französischer Supermärkte aus der Ferne übernommen und auf rund 50 °C erhitzt. Was bekannt ist, warum es ein typischer OT-Fall ist, wie man diese Systeme schützt, welche Policen greifen und warum die neue Produkthaftungsrichtlinie nicht gilt.
Was passiert ist
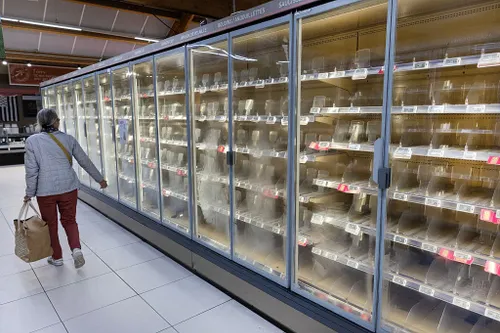
In der Nacht vom 11. auf den 12. Oktober 2026 hat jemand aus der Ferne die Kontrolle über die Kühlsysteme von Hunderten französischer Supermärkte übernommen und erzwungene Abtauzyklen gestartet, die Kühl- und Gefrierschränke auf rund 50 °C erhitzten. Nach Angaben von Les Mousquetaires (Intermarché) dauerte die Erwärmung etwa sechs Stunden. Die betroffenen Filialen mussten frische und tiefgekühlte Ware entsorgen, und die Pariser Staatsanwaltschaft sprach auch von Bränden (Al Jazeera).
Der Vorstandschef von Intermarché schätzte die Verluste auf «zig Millionen Euro» an einem einzigen Tag: Das ist seine Schätzung, keine geprüfte Zahl.
Das CERT-FR, das Incident-Response-Team der nationalen Behörde ANSSI, veröffentlichte am 12. Oktober die Warnung CERTFR-2026-ALE-012 (aktualisiert am 13.) zu «zahlreichen Kompromittierungen» von Fernsteuerungen für Kühlanlagen. Genannt werden die Produkte Danfoss AK-SC und AK-SM sowie Copeland xweb und Dixell xweb (CERT-FR).
Danfoss erklärte, die meisten betroffenen Geräte seien alt und erhielten keine Updates mehr: Der AK-SM 800 ist seit Mai 2021 am Ende seines Lebenszyklus, der AK-SC 355 wurde 2016 eingestellt. Betroffen waren auch AK-SM 800A mit veralteter Firmware (InCyber). Laut einer Quelle aus dem Umfeld des Premierministers wurde die ANSSI mit den Ermittlungen beauftragt; die Pariser Staatsanwaltschaft hat ein Verfahren eröffnet.
Was wir noch nicht wissen
- Wer es war und warum. Niemand hat sich zu dem Angriff bekannt. Es gibt keine Hinweise auf Lösegeldforderungen oder Datendiebstahl.
- Wie sie eingedrungen sind. Weder die Behörden noch Danfoss haben die genutzte Schwachstelle genannt. Für den AK-SM 800A gibt es bekannte Lücken (CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, beschrieben von Forschern von Claroty), aber niemand hat sie offiziell mit diesem Angriff in Verbindung gebracht.
- Wie groß das Ausmaß ist. Ein Analyst von Sekoia sagte Reuters, auch Spanien, Portugal, Polen, Deutschland und Belgien seien betroffen. Die Handelsketten dieser Länder haben das nicht bestätigt.
Warum es ein typischer OT-Fall ist
Unter OT (Operational Technology) versteht man die Systeme, die physische Prozesse steuern: Industrieanlagen, Energie, Wasser, Kühlung, Gebäude. Hier wurde kein Computer verschlüsselt und keine Kasse angetastet: Manipuliert wurde ein physischer Prozess, und der Schaden ist vernichtete Ware und in einigen Fällen Brände. Drei Faktoren finden sich in vielen OT-Vorfällen wieder.
- Aus dem Internet erreichbare Schnittstellen. Nach Analysen, über die die Fachpresse berichtet, zeigen öffentliche Scans Tausende online sichtbare Verwaltungsoberflächen dieser Steuerungen: 2.765 exponierte Geräte laut Censys, zitiert von Industrial Cyber (Industrial Cyber), und in Frankreich 881 Hosts laut Censys und 2.898 Treffer laut Shodan (Zählungen von SOCRadar, mit unterschiedlichen Methoden ermittelt) (SOCRadar). Es sind passive Scans: Sie zeigen, wie viel exponiert war, nicht wie viele Geräte kompromittiert wurden.
- Alte Geräte. Eine Kühlanlage hält 15 bis 20 Jahre; ihre Software erhält die Hälfte dieser Zeit keine Updates. Das CERT-FR warnt, dass ein aus dem Internet erreichbares Gerät am Ende seines Lebenszyklus ohne verfügbare Korrekturen ein sehr hohes Kompromittierungsrisiko hat.
- Zugänge Dritter. Viele Händler betreiben diese Systeme nicht selbst: Der Chef von Coopérative U erklärte, dass seine Filialen die Danfoss-Lösungen über Kältetechnikbetriebe beziehen. Das Risiko liegt also in der Lieferkette, oft außerhalb des Blickfelds dessen, der den Schaden erleidet.
Ein weiterer Aspekt macht diese Angriffe schwer erkennbar: Abtauen ist eine normale Funktion. Ein bösartiger Befehl kann legitim aussehen, wenn niemand protokolliert, wer ihn gegeben hat.
Wie man eine OT-Umgebung schützt
Technische Maßnahmen nach Priorität:
- Wissen, was man hat. Ein Inventar der Steuerungen mit Modell, Firmware-Version, Standort und Zugriffsberechtigten. Lohnend ist auch ein externer Scan des eigenen öffentlichen Adressbereichs, um herauszufinden, was sichtbar ist.
- Keine Verwaltungsoberfläche im Internet. Fernzugriff läuft über ein VPN oder einen geschützten Zugang mit Mehr-Faktor-Authentifizierung. Die IP-Adressen des Lieferanten auf einer Firewall zu filtern, ist laut CERT-FR nur als vorübergehende Maßnahme akzeptabel.
- Zugänge von Lieferanten steuern. Personalisierte Konten, keine geteilten oder Werkspasswörter, zeitlich begrenzte und protokollierte Sitzungen, Verträge mit Sicherheitsanforderungen und der Pflicht, Vorfälle zu melden.
- Netze trennen. Das Anlagennetz getrennt vom Filialnetz und von den IT-Systemen der Gruppe, mit einer Firewall, die nur die notwendigen Verbindungen durchlässt. Das ist die Idee der «Zonen und Conduits» aus der Normenreihe IEC 62443.
- Updates und Lebensende managen. Ein Austauschplan für nicht mehr unterstützte Modelle. Wo ein sofortiger Austausch nicht möglich ist, wird kompensiert: Isolierung, Zugangsfilter, Überwachung. Für Danfoss empfiehlt das CERT-FR zudem, die Sicherheitsstufe «Strict» einzustellen und die Standardpasswörter zu ändern.
- Eine zweite, netzunabhängige Sicherheitsebene. Temperaturalarme mit eigenen Sensoren und eigenständiger Benachrichtigung sowie physische Grenzwerte, die kein Fernbefehl überschreiten kann. Eine Kontrolle, die dem vertraut, was die Steuerung meldet, ist dieselbe, die der Angreifer manipuliert.
- Protokollieren und alarmieren. Ein Protokoll, wer zugreift und was sich ändert, mit einer Warnung, wenn sich Abtauprogramme oder Schwellenwerte ändern.
- Auf die Wiederherstellung vorbereiten. Manuelle Verfahren zum Umlagern der Ware, Kontakte des Wartungsdienstes, eine Kopie der Konfigurationen. Achtung: Ein Zurücksetzen auf Werkseinstellungen allein reicht nicht, wenn das Gerät verwundbar und erreichbar bleibt, denn es kann erneut kompromittiert werden.
Wie die Police helfen kann, und wo nicht
Alles hängt vom Bedingungswortlaut ab: Die folgenden Hinweise sind an den Klauseln jedes Vertrags zu prüfen.
- Cyber-Police. Sie deckt in der Regel die Kosten der Vorfallbewältigung (Forensik, Rechtsberatung, Kommunikation), die Wiederherstellung von Daten und Systemen, die durch ein Cyber-Ereignis verursachte Betriebsunterbrechung (mit einer zeitlichen Selbstbeteiligung in Stunden und einer Höchstsumme) und Erpressung. Viele Policen schließen jedoch Sach- und Personenschäden aus oder begrenzen sie, und genau das ist der Schaden dieses Angriffs. Zu prüfen ist, ob die Definition von «Computersystem» OT-Systeme und vernetzte Geräte einschließt: Oft tut sie das nur, wenn es ausdrücklich so geregelt ist.
- Sachversicherung. Verdorbene Kühlware ist in der Regel über eine Erweiterung gedeckt, die an einen zufälligen Ausfall der Anlage oder an Stromausfall geknüpft ist. Ist die Ursache ein Cyberangriff, hängt das Ergebnis von den Cyber-Ausschlüssen und von etwaigen Klauseln ab, die die Deckung für Feuer oder Explosion wiederherstellen. Das ist das Thema Silent Cyber: Das Risiko ist weder klar eingeschlossen noch klar ausgeschlossen. In den letzten Jahren haben viele Versicherer diese Wortlaute ausdrücklich gemacht.
- Rückwirkungsschaden (Betriebsunterbrechung durch Lieferanten). Deckt den Verlust dessen, der geschädigt wird, weil ein Lieferant getroffen wurde. Oft muss sie als Erweiterung vereinbart werden.
- Regress. Wer die Entschädigung zahlt, kann beim Verantwortlichen Regress nehmen, sofern es einen gibt: In der französischen Presse wird über die Haftung der Kältetechnikbetriebe diskutiert. Deshalb ist es wichtig, Beweise zu sichern und keine Verzichtserklärungen oder Vergleiche zu unterschreiben, ohne den Versicherer anzuhören.
- Ausschluss von Kriegs- und staatlichen Handlungen. Der Angriff ist nicht zugeordnet. Sollte eine staatliche Steuerung zutage treten, könnten Klauseln geltend gemacht werden, die Staaten zugeordnete Angriffe ausschließen: Das Ergebnis hängt vom Wortlaut und vom Nachweis der Zuordnung ab.
- Vorsicht vor dem Trennen der Verbindungen. Das CERT-FR rät, die Versicherungsbedingungen zu prüfen, bevor die Datenverbindungen zum Kältetechnikbetrieb getrennt werden: Manche Wartungsverträge, und manche Deckungen, setzen Fernüberwachung voraus.
Was sofort zu tun ist, wenn man betroffen ist: Makler und Versicherer unverzüglich informieren (die Policen sehen kurze Meldefristen vor), alles dokumentieren (Temperaturprotokolle, Fotos, Liste und Wert der Ware, Rechnungen, Kommunikation mit Lieferanten) und die Logs der Anlagen sichern.
Versicherer, die Risiken mit OT-Systemen zeichnen, verlangen zunehmend ein Anlageninventar, Netzsegmentierung, Mehr-Faktor-Authentifizierung für Fernzugriffe, das Management von Produkten am Lebensende und einen Notfallplan. Nach einem Ereignis wie diesem riskiert, wer auf diese Fragen keine Antworten hat, bei der Erneuerung höhere Prämien, Sublimits oder Ausschlüsse für OT.
Fällt der Fall unter die Regeln ab dem 9. Dezember?
Der 9. Dezember 2026 ist das Datum der neuen Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte, die die Richtlinie von 1985 ersetzt (EUR-Lex). Die wichtigste Neuerung: Software ist ein Produkt (Art. 4), auch wenn sie in ein Gerät eingebettet ist. Der Hersteller haftet daher, ohne dass ein Verschulden nachgewiesen werden muss, für Schäden durch ein fehlerhaftes Produkt. Bei der Beurteilung der Fehlerhaftigkeit werden unter anderem Sicherheitsanforderungen berücksichtigt, einschließlich sicherheitsrelevanter Cybersicherheitsanforderungen (Art. 7 Abs. 2 Buchst. f). Nach Analysen von Kanzleien kann auch das Ausbleiben von Sicherheitsupdates, die der Hersteller hätte liefern können, das Produkt fehlerhaft machen.
Für diesen Fall lautet die Antwort nein, aus zwei Gründen.
- Der Zeitpunkt. Die Richtlinie gilt für Produkte, die nach dem 9. Dezember 2026 in Verkehr gebracht oder in Betrieb genommen werden (Art. 2 Abs. 1). Die betroffenen Steuerungen wurden vor Jahren verkauft und der Schaden ist bereits eingetreten: Es gelten die bisherigen Regeln und das nationale Recht. Rechtliche Analysen weisen auf eine Ausnahme hin: Eine wesentliche Veränderung des Produkts nach diesem Datum kann es in das neue Regime bringen.
- Die Art des Schadens. Die Richtlinie ersetzt Tod und Körperverletzung, Sachschäden (ausgenommen Sachen, die «ausschließlich für berufliche Zwecke verwendet» werden) und die Vernichtung oder Beschädigung von nicht beruflich genutzten Daten (Art. 6 Abs. 1). Reine Vermögensschäden sind nicht gedeckt. Die Ware eines Supermarkts ist beruflich genutztes Eigentum: Die Händler müssten ihre Rechte daher über die Verträge mit den Lieferanten und das nationale Recht geltend machen, nicht über diese Richtlinie.
Relevant wird die Richtlinie ab dem 9. Dezember für Privatpersonen und Verbraucher: Ein vernetztes Gerät mit einer ungepatchten Lücke, das einen Brand verursacht und jemanden verletzt, ist genau der Fall, den sie im Blick hat.
Näher an diesem Fall ist eine andere Regelung: der Cyber Resilience Act, Verordnung (EU) 2024/2847 (EUR-Lex). Nach den herangezogenen Zusammenfassungen müssen Hersteller von Produkten mit digitalen Elementen seit dem 11. September 2026 aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle mit einer Frühwarnung binnen 24 Stunden und einer Meldung binnen 72 Stunden an das benannte nationale CSIRT über die zentrale Meldeplattform der ENISA melden (Art. 14), auch für bereits auf dem Markt befindliche Produkte (Art. 69 Abs. 3). Die Hauptpflichten wie Sicherheitsanforderungen und CE-Kennzeichnung gelten ab dem 11. Dezember 2027. Sollte sich herausstellen, dass der Angriff eine Schwachstelle in den Produkten eines Herstellers ausgenutzt hat, käme diese Meldepflicht ins Spiel. Bis zum 13. Oktober hatte Danfoss keinen Sicherheitshinweis zu diesem Angriff veröffentlicht.
Ein letzter Hinweis: Die NIS2-Richtlinie zählt Produktion, Verarbeitung und Vertrieb von Lebensmitteln zu den erfassten Sektoren. Je nach Tätigkeit können einige große Handelsgruppen den Pflichten zu Risikomanagement, Sicherheit der Lieferkette und Meldung von Vorfällen unterliegen (Frühwarnung binnen 24 Stunden, Meldung binnen 72).
Was diese Woche zu tun ist
- Steuerungen für Kühlung, Klimatisierung und andere Anlagen mit öffentlicher Adresse suchen und die Exposition beseitigen.
- Die Lieferanten fragen, wie sie sich verbinden, mit welchen Zugangsdaten und wer ihre Zugänge kontrolliert.
- Firmware und Lebensende der Modelle prüfen und einen Austauschplan festlegen.
- Temperaturalarme installieren, die vom Steuerungssystem unabhängig sind.
- Cyber- und Sachversicherungspolicen erneut lesen: Definition des Computersystems, Sachschäden, Kühlware, Rückwirkungsschäden, Ausschlüsse für Kriegs- und staatliche Handlungen, Meldefristen.
Häufige Fragen
Ist der Angriff auf die französischen Supermärkte Ransomware?
Bisher nicht. Es gibt keine Hinweise auf verschlüsselte Dateien oder Lösegeldforderungen: Die Angreifer manipulierten die Kühlsteuerungen und erzwangen Abtauzyklen, die Kühl- und Gefrierschränke auf rund 50 °C erhitzten.
Deckt eine Cyber-Police durch einen ähnlichen Angriff verdorbene Ware?
Das hängt vom Wortlaut ab. Viele Cyber-Policen schließen Sachschäden aus oder begrenzen sie, während verdorbene Ware normalerweise über eine Sachversicherung gedeckt ist, die ihrerseits Cyber-Ausschlüsse haben kann. Zu prüfen sind die Definitionen von Computersystem und Cyber-Ereignis, die Ausschlüsse und die Sublimits.
Gilt die Produkthaftungsrichtlinie vom 9. Dezember 2026 für diesen Angriff?
Nein. Sie gilt für Produkte, die nach dem 9. Dezember 2026 in Verkehr gebracht werden, und ersetzt weder ausschließlich beruflich genutzte Sachen noch reine Vermögensschäden. Der Cyber Resilience Act mit der Pflicht, ausgenutzte Schwachstellen seit dem 11. September 2026 zu melden, ist die Regelung, die dem Fall am nächsten kommt.
Quellen
- CERT-FR, Warnung CERTFR-2026-ALE-012
- The Hacker News, Angriff auf Kühlanlagen französischer Supermärkte
- Industrial Cyber, Intermarché und die Risiken der Kühlung
- SOCRadar, OT-Exposition französischer Supermärkte
- Al Jazeera, «beispielloser» Angriff auf französische Supermärkte
- InCyber, die Spur der Obsoleszenz
- Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte
- Cyber Resilience Act, Verordnung (EU) 2024/2847
Dieser Artikel dient der Information und stellt keine Versicherungs- oder Rechtsberatung dar. Die rechtlichen Zusammenfassungen beruhen auf Analysen Dritter und auf dem amtlichen Text der Richtlinie: Für einen konkreten Fall wenden Sie sich an eine Fachperson.