ANÁLISIS
Frigoríficos de supermercados franceses hackeados: qué enseña el ataque a las instalaciones OT
En la noche del 11 al 12 de octubre de 2026 los controladores de refrigeración de cientos de supermercados franceses fueron tomados en remoto y calentados hasta unos 50 °C. Qué se sabe, por qué es un caso típico de OT, cómo proteger estos sistemas, qué pólizas responden y por qué no se aplica la nueva directiva sobre productos defectuosos.
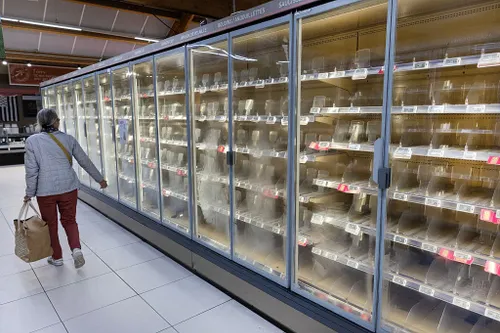
Qué ha pasado
En la noche del 11 al 12 de octubre de 2026 alguien tomó el control remoto de los sistemas de refrigeración de cientos de supermercados franceses y lanzó ciclos de desescarche forzado que llevaron frigoríficos y congeladores hasta unos 50 °C. Según Les Mousquetaires (Intermarché), el calentamiento duró unas seis horas. Las tiendas afectadas tuvieron que tirar los productos frescos y congelados, y la Fiscalía de París habló también de incendios (Al Jazeera).
El consejero delegado de Intermarché estimó pérdidas de «decenas de millones de euros» en un solo día: es una estimación suya, no un dato verificado.
El CERT-FR, el equipo de respuesta a incidentes de la agencia nacional ANSSI, publicó el 12 de octubre la alerta CERTFR-2026-ALE-012 (actualizada el 13) sobre «numerosas compromisiones» de los controladores remotos de refrigeración. Se citan los productos Danfoss AK-SC y AK-SM, y Copeland xweb y Dixell xweb (CERT-FR).
Danfoss declaró que la mayoría de las unidades afectadas son antiguas y ya no reciben actualizaciones: el AK-SM 800 está al final de su vida útil desde mayo de 2021 y el AK-SC 355 dejó de fabricarse en 2016. También se vieron afectadas unidades AK-SM 800A con firmware no actualizado (InCyber). Según una fuente cercana al primer ministro, se ha encargado la investigación a la ANSSI; la Fiscalía de París ha abierto una investigación.
Lo que todavía no sabemos
- Quién ha sido y por qué. Nadie ha reivindicado el ataque. No constan peticiones de rescate ni robo de datos.
- Cómo entraron. Ni las autoridades ni Danfoss han indicado la vulnerabilidad utilizada. Existen fallos conocidos en el AK-SM 800A (CVE-2025-41450, CVE-2025-41451 y CVE-2025-41452, descritos por los investigadores de Claroty), pero nadie los ha vinculado oficialmente a este ataque.
- Qué alcance tiene. Un analista de Sekoia dijo a Reuters que también estarían afectados España, Portugal, Polonia, Alemania y Bélgica. Las cadenas de esos países no lo han confirmado.
Por qué es un caso típico de OT
Por OT (operational technology, tecnología operativa) se entienden los sistemas que controlan procesos físicos: plantas industriales, energía, agua, refrigeración, edificios. Aquí no se cifró ningún ordenador ni se tocó ninguna caja registradora: se manipuló un proceso físico, y el daño es mercancía destruida y, en algunos casos, incendios. Hay tres factores que se repiten en muchos incidentes OT.
- Interfaces accesibles desde Internet. Según los análisis recogidos por la prensa especializada, los escaneos públicos muestran miles de interfaces de gestión de estos controladores visibles en línea: 2.765 dispositivos expuestos según Censys, citado por Industrial Cyber (Industrial Cyber), y en Francia 881 hosts según Censys y 2.898 resultados según Shodan (recuentos de SOCRadar, obtenidos con métodos distintos) (SOCRadar). Son escaneos pasivos: dicen cuánto estaba expuesto, no cuántos dispositivos fueron comprometidos.
- Equipos antiguos. Una instalación de refrigeración dura entre 15 y 20 años; su software deja de recibir actualizaciones durante la mitad de ese tiempo. El CERT-FR advierte que un dispositivo al final de su vida útil expuesto a Internet, sin correcciones disponibles, tiene un riesgo muy alto de compromiso.
- Accesos de terceros. Muchos minoristas no gestionan estos sistemas directamente: el consejero delegado de Coopérative U explicó que sus tiendas compran las soluciones Danfoss a través de instaladores frigoristas. El riesgo está por tanto en la cadena de proveedores, a menudo fuera de la vista de quien sufre el daño.
Hay además un aspecto que hace estos ataques difíciles de ver: el desescarche es una función normal. Un comando malicioso puede parecer legítimo si nadie registra quién lo dio.
Cómo proteger un entorno OT
Medidas técnicas, por orden de prioridad:
- Saber lo que se tiene. Un inventario de los controladores con modelo, versión de firmware, ubicación y quién accede a ellos. Merece la pena también un escaneo externo del propio rango de direcciones públicas, para descubrir qué es visible.
- Ninguna interfaz de gestión en Internet. El acceso remoto pasa por una VPN o por un acceso protegido con autenticación multifactor. Filtrar las direcciones IP del proveedor en un cortafuegos, dice el CERT-FR, solo es aceptable como medida temporal.
- Gobernar los accesos de los proveedores. Cuentas nominativas, ninguna contraseña compartida o de fábrica, sesiones limitadas en el tiempo y registradas, contratos que impongan requisitos de seguridad y la obligación de avisar en caso de incidente.
- Separar las redes. La red de las instalaciones separada de la de la tienda y de los sistemas informáticos del grupo, con un cortafuegos que deje pasar solo los flujos necesarios. Es la idea de «zonas y conductos» de la serie de normas IEC 62443.
- Gestionar actualizaciones y fin de vida. Un plan de sustitución para los modelos sin soporte. Donde no se puede sustituir de inmediato, se compensa: aislamiento, filtrado de accesos, monitorización. Para Danfoss el CERT-FR indica también configurar el nivel de seguridad «Strict» y cambiar las contraseñas predeterminadas.
- Un segundo nivel de seguridad independiente de la red. Alarmas de temperatura con sensores propios y notificación autónoma, y límites físicos que ningún comando remoto pueda superar. El control que se fía de lo que declara el controlador es el mismo que manipula el atacante.
- Registrar y alertar. Registro de quién accede y qué cambia, con un aviso cuando cambian los programas de desescarche o los umbrales.
- Prepararse para la recuperación. Procedimientos manuales para trasladar la mercancía, contactos del mantenedor, copia de las configuraciones. Atención: el restablecimiento de fábrica por sí solo no basta si el dispositivo sigue siendo vulnerable y accesible, porque puede volver a ser comprometido.
Cómo puede ayudar la póliza, y dónde no
Todo depende del texto de la póliza: las indicaciones que siguen deben verificarse en las cláusulas de cada contrato.
- Póliza cyber. Suele cubrir los costes de gestión del incidente (consultores forenses, abogados, comunicación), la recuperación de datos y sistemas, la interrupción de la actividad causada por un evento cyber (con una franquicia temporal en horas y un límite) y la extorsión. Sin embargo, muchas pólizas excluyen o limitan los daños materiales a bienes y personas, que es precisamente el daño de este ataque. Hay que comprobar si la definición de «sistema informático» incluye los sistemas OT y los dispositivos conectados: a menudo solo lo hace si lo dice expresamente.
- Póliza de daños materiales. La mercancía deteriorada en refrigeración suele estar cubierta por una extensión vinculada a la avería accidental de la instalación o a la falta de suministro eléctrico. Si la causa es un ciberataque, el resultado depende de las exclusiones cyber y de las posibles cláusulas que restablecen la cobertura para incendio o explosión. Es el tema del silent cyber: el riesgo no está ni incluido ni excluido de forma clara. En los últimos años muchas aseguradoras han hecho explícitos estos textos.
- Interrupción de la actividad dependiente de proveedores. Cubre la pérdida de quien sufre el daño porque el proveedor ha sido atacado. A menudo hay que contratarla como extensión.
- Subrogación. Quien paga la indemnización puede repetir contra el responsable, si existe: en la prensa francesa se discute la responsabilidad de los frigoristas. Por eso es importante conservar las pruebas y no firmar renuncias ni transacciones sin consultar a la aseguradora.
- Exclusión por actos de guerra o de Estado. El ataque no está atribuido. Si surgiera una dirección estatal, podrían invocarse las cláusulas que excluyen los ataques atribuidos a Estados: el resultado depende del texto y de la prueba de la atribución.
- Cuidado antes de cortar las conexiones. El CERT-FR aconseja verificar las condiciones del seguro antes de interrumpir los enlaces de datos con el frigorista: algunos contratos de mantenimiento, y algunas coberturas, presuponen la monitorización remota.
Qué hacer de inmediato si se es atacado: avisar al corredor y a la aseguradora sin demora (las pólizas prevén plazos de declaración cortos), documentarlo todo (registro de temperaturas, fotografías, lista y valor de la mercancía, facturas, comunicaciones con los proveedores) y conservar los registros de las instalaciones.
Las aseguradoras que suscriben riesgos con sistemas OT piden cada vez más un inventario de las instalaciones, la segmentación de las redes, la autenticación multifactor en los accesos remotos, la gestión de los productos al final de su vida útil y un plan de respuesta. Después de un evento como este, quien no tenga respuesta a estas preguntas se arriesga, en la renovación, a primas más altas, sublímites o exclusiones para el OT.
¿Entra en la normativa que empieza el 9 de diciembre?
La fecha del 9 de diciembre de 2026 es la de la nueva Directiva (UE) 2024/2853 sobre responsabilidad por los daños causados por productos defectuosos, que sustituye a la directiva de 1985 (EUR-Lex). La principal novedad: el software es un producto (art. 4), también cuando está incorporado en un dispositivo. El fabricante responde por tanto, sin necesidad de probar su culpa, de los daños causados por un producto defectuoso. Para valorar si es defectuoso se tienen en cuenta, entre otros, los requisitos de seguridad, incluidos los de ciberseguridad pertinentes para la seguridad (art. 7, apdo. 2, letra f). Según los análisis de los despachos de abogados, también la falta de suministro de actualizaciones de seguridad que el fabricante podía proporcionar puede hacer defectuoso el producto.
Para este caso la respuesta es no, por dos motivos.
- El tiempo. La directiva se aplica a los productos introducidos en el mercado o puestos en servicio después del 9 de diciembre de 2026 (art. 2, apdo. 1). Los controladores afectados se vendieron hace años y el daño ya se ha producido: rigen las normas anteriores y el derecho nacional. Los análisis jurídicos señalan una excepción: una modificación sustancial del producto después de esa fecha puede hacerlo entrar en el nuevo régimen.
- El tipo de daño. La directiva indemniza la muerte y las lesiones personales, los daños a bienes (excluidos los «utilizados exclusivamente con fines profesionales») y la destrucción o corrupción de datos no utilizados con fines profesionales (art. 6, apdo. 1). La pérdida puramente económica no está cubierta. La mercancía de un supermercado es un bien profesional: los minoristas deberían por tanto hacer valer sus derechos mediante el contrato con los proveedores y las normas nacionales, no con esta directiva.
Donde la directiva será relevante, a partir del 9 de diciembre, es para las personas y los consumidores: un dispositivo conectado con un fallo sin corregir que provoca un incendio y hiere a alguien es el tipo de caso que contempla.
La norma que toca más de cerca este caso es otra: el Cyber Resilience Act, Reglamento (UE) 2024/2847 (EUR-Lex). Según las síntesis consultadas, desde el 11 de septiembre de 2026 los fabricantes de productos con elementos digitales deben notificar las vulnerabilidades explotadas activamente y los incidentes graves con una alerta temprana en 24 horas y una notificación en 72 horas, al CSIRT nacional designado, a través de la plataforma única de ENISA (art. 14), también para productos ya en el mercado (art. 69, apdo. 3). Las obligaciones principales, como los requisitos de seguridad y el marcado CE, se aplican desde el 11 de diciembre de 2027. Si se comprobara que el ataque aprovechó una vulnerabilidad de los productos de un fabricante, esa obligación de notificación entraría en juego. A 13 de octubre, Danfoss no había publicado ningún aviso de seguridad sobre este ataque.
Una última referencia: la Directiva NIS2 incluye entre los sectores afectados la producción, transformación y distribución de alimentos. Según las actividades que desarrollen, algunos grupos de la gran distribución pueden estar sujetos a las obligaciones de gestión del riesgo, seguridad de la cadena de suministro y notificación de incidentes (alerta temprana en 24 horas, notificación en 72).
Qué hacer esta semana
- Buscar los controladores de refrigeración, climatización y otras instalaciones con una dirección pública y eliminar la exposición.
- Preguntar a los proveedores cómo se conectan, con qué credenciales y quién controla sus accesos.
- Revisar el firmware y el fin de vida de los modelos, y decidir un plan de sustitución.
- Instalar alarmas de temperatura independientes del sistema de control.
- Releer las pólizas cyber y de daños: definición de sistema informático, daños materiales, mercancía refrigerada, interrupción dependiente de proveedores, exclusiones por actos de guerra y de Estado, plazos de declaración.
Preguntas frecuentes
¿El ataque a los supermercados franceses es un ransomware?
Por ahora no. No constan archivos cifrados ni peticiones de rescate: los atacantes manipularon los controladores de refrigeración, forzando ciclos de desescarche que calentaron frigoríficos y congeladores hasta unos 50 °C.
¿Una póliza cyber cubre la mercancía deteriorada por un ataque similar?
Depende del texto. Muchas pólizas cyber excluyen o limitan los daños materiales a los bienes, mientras que la mercancía deteriorada suele estar cubierta por una póliza de daños, que a su vez puede tener exclusiones cyber. Hay que revisar las definiciones de sistema informático y de evento cyber, las exclusiones y los sublímites.
¿Se aplica a este ataque la directiva sobre responsabilidad por productos defectuosos del 9 de diciembre de 2026?
No. Se aplica a los productos introducidos en el mercado después del 9 de diciembre de 2026 y no indemniza los bienes utilizados exclusivamente con fines profesionales ni la pérdida puramente económica. El Cyber Resilience Act, con la obligación de notificar las vulnerabilidades explotadas desde el 11 de septiembre de 2026, es la norma más cercana al caso.
Fuentes
- CERT-FR, alerta CERTFR-2026-ALE-012
- The Hacker News, ataque a los frigoríficos de supermercados franceses
- Industrial Cyber, Intermarché y los riesgos de la refrigeración
- SOCRadar, exposición OT de los supermercados franceses
- Al Jazeera, ataque «sin precedentes» a los supermercados franceses
- InCyber, la pista de la obsolescencia
- Directiva (UE) 2024/2853 sobre responsabilidad por productos defectuosos
- Cyber Resilience Act, Reglamento (UE) 2024/2847
Este artículo tiene fines informativos y no constituye asesoramiento de seguros ni jurídico. Las síntesis normativas proceden de análisis de terceros y del texto oficial de la directiva: para un caso concreto, consulte a un profesional.