ANALISI
Frigoriferi dei supermercati francesi hackerati: cosa insegna l'attacco agli impianti OT
Nella notte tra l'11 e il 12 ottobre centinaia di supermercati francesi hanno visto i frigoriferi salire fino a 50 °C: nel mirino i controller di refrigerazione, spesso obsoleti e raggiungibili da Internet. Cosa è confermato, come proteggere gli impianti OT, cosa può coprire la polizza e perché la direttiva del 9 dicembre qui non si applica.
Cosa è successo
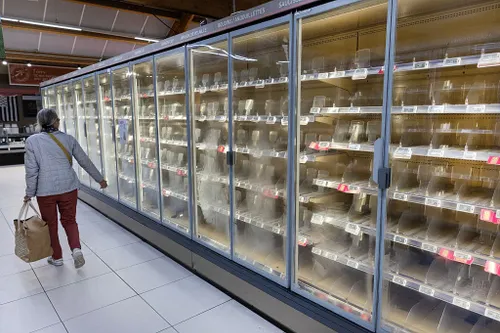
Nella notte tra l'11 e il 12 ottobre 2026 qualcuno ha preso il controllo da remoto dei sistemi di refrigerazione di centinaia di supermercati francesi, avviando cicli di sbrinamento forzato che hanno portato frigoriferi e congelatori fino a circa 50 °C. Secondo Les Mousquetaires (Intermarché) il riscaldamento è durato circa sei ore. I negozi colpiti hanno dovuto buttare i prodotti freschi e surgelati e la Procura di Parigi ha parlato anche di incendi. I numeri variano a seconda della fonte e sono quelli dichiarati dalle insegne:
- punto uno
- punto due
L'amministratore delegato di Intermarché ha stimato perdite per «decine di milioni di euro» in una sola giornata: è una sua stima, non un dato verificato.
Il CERT-FR, la struttura di risposta agli incidenti dell'agenzia nazionale ANSSI, ha pubblicato il 12 ottobre l'allerta CERTFR-2026-ALE-012 (aggiornata il 13) su «numerose compromissioni» dei controller remoti di refrigerazione: sono indicati i prodotti Danfoss AK-SC e AK-SM e quelli Copeland xweb e Dixell xweb.
Danfoss ha dichiarato che la maggior parte delle unità colpite è vecchia e non riceve più aggiornamenti: l'AK-SM 800 è a fine vita da maggio 2021 e l'AK-SC 355 è uscito di produzione nel 2016. Sono state colpite anche unità AK-SM 800A con firmware non aggiornato. Secondo una fonte vicina al primo ministro, l'ANSSI è stata incaricata di indagare; la Procura di Parigi ha aperto un'inchiesta.
Cosa non sappiamo ancora
Chi è stato e perché. Nessuno ha rivendicato l'attacco. Non risultano richieste di riscatto né furto di dati. Come sono entrati. Né le autorità né Danfoss hanno indicato la vulnerabilità usata. Esistono falle note nell'AK-SM 800A (CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452, descritte dai ricercatori di Claroty), ma nessuno le ha collegate ufficialmente a questo attacco. Quanto è esteso? Un analista di Sekoia ha riferito a Reuters che sarebbero toccati anche Spagna, Portogallo, Polonia, Germania e Belgio. Le insegne di quei Paesi non lo hanno confermato.
Perché è un caso tipico di OT
Per OT (operational technology) si intendono i sistemi che controllano processi fisici: impianti industriali, energia, acqua, refrigerazione, edifici. Qui non è stato cifrato nessun computer e non è stato toccato nessun registratore di cassa: è stato manipolato un processo fisico, e il danno è merce distrutta e, in alcuni casi, incendi. Ci sono tre fattori che si ritrovano in molti incidenti OT:
Interfacce raggiungibili da Internet. Secondo le analisi riportate dalla stampa di settore, scansioni pubbliche mostrano migliaia di interfacce di gestione di questi controller visibili online: 2.765 dispositivi esposti secondo Censys (citato da Industrial Cyber), e in Francia 881 host secondo Censys e 2.898 risultati secondo Shodan (conteggi di SOCRadar, ottenuti con metodi diversi). Sono scansioni passive: dicono quanto fosse esposto, non quanti dispositivi siano stati compromessi. Apparati vecchi. Un impianto di refrigerazione dura 15-20 anni, il suo software non riceve aggiornamenti per metà di quel tempo. Il CERT-FR avverte che un dispositivo a fine vita esposto a Internet, senza correzioni disponibili, ha un rischio molto alto di compromissione. Accessi di terzi. Molti retailer non gestiscono questi sistemi in prima persona: il CEO di Coopérative U ha spiegato che i suoi negozi comprano le soluzioni Danfoss tramite frigoristi. Il rischio sta quindi nella catena dei fornitori, spesso fuori dalla vista di chi subisce il danno. C'è anche un aspetto che rende questi attacchi difficili da vedere: lo sbrinamento è una funzione normale. Un comando malevolo può sembrare legittimo, se nessuno registra chi lo ha dato.
Come proteggere un ambiente OT
Misure tecniche, in ordine di priorità: Sapere cosa si ha. Un inventario dei controller con modello, versione del firmware, posizione e chi vi accede. Vale la pena anche una scansione esterna del proprio indirizzamento pubblico, per scoprire cosa è visibile. Nessuna interfaccia di gestione su Internet. L'accesso remoto passa da una VPN o da un accesso protetto con autenticazione a più fattori. Filtrare gli indirizzi IP del fornitore su un firewall, dice il CERT-FR, è accettabile solo come misura temporanea. Governare gli accessi dei fornitori. Account nominativi, nessuna password condivisa o di fabbrica, sessioni limitate nel tempo e registrate, contratti che impongano requisiti di sicurezza e l'obbligo di avvisare in caso di incidente. Separare le reti. La rete degli impianti separata da quella del negozio e dai sistemi informatici del gruppo, con un firewall che lasci passare solo i flussi necessari. È l'idea di «zone e condotti» della serie di standard IEC 62443. Gestire aggiornamenti e fine vita. Un piano di sostituzione per i modelli non più supportati. Dove non si può sostituire subito, si compensa: isolamento, filtro degli accessi, monitoraggio. Per Danfoss il CERT-FR indica anche di impostare il livello di sicurezza «Strict» e di cambiare le password predefinite. Un secondo livello di sicurezza indipendente dalla rete. Allarmi di temperatura con sensori propri e notifica autonoma, e limiti fisici che nessun comando da remoto possa superare. Il controllo che si fida di quello che il controller dichiara è lo stesso che l'attaccante manipola. Registrare e allertare. Registro di chi accede e di cosa cambia, con un avviso quando cambiano i programmi di sbrinamento o le soglie. Prepararsi al ripristino. Procedure manuali per spostare la merce, contatti del manutentore, copia delle configurazioni. Attenzione: il ripristino di fabbrica da solo non basta se il dispositivo resta vulnerabile e raggiungibile, perché si può essere compromessi di nuovo.
Come può aiutare la polizza, e dove no
Tutto dipende dal testo della polizza: le indicazioni che seguono vanno verificate sulle clausole di ciascun contratto. Polizza cyber. Di solito copre i costi di gestione dell'incidente (consulenti forensi, legali, comunicazione), il ripristino di dati e sistemi, l'interruzione dell'attività causata da un evento cyber (con una franchigia in ore e un massimale) e l'estorsione. Molte polizze però escludono o limitano i danni fisici a cose e persone, ed è proprio il danno di questo attacco. Va controllato se la definizione di «sistema informatico» include i sistemi OT e i dispositivi connessi: spesso lo fa solo se lo dice espressamente. Polizza property (danni ai beni). La merce deperita in refrigerazione è in genere coperta da un'estensione legata a guasto accidentale dell'impianto o a mancanza di energia. Se la causa è un attacco informatico, il risultato dipende dalle esclusioni cyber e dalle eventuali clausole che reintegrano la copertura per incendio o esplosione. È il tema del silent cyber: il rischio non è né incluso né escluso in modo chiaro. Negli ultimi anni molti assicuratori hanno reso espliciti questi testi. Interruzione dell'attività dipendente dai fornitori. Copre la perdita di chi subisce il danno perché il fornitore è stato colpito. Spesso va attivata come estensione. Rivalsa. Chi paga l'indennizzo può rivalersi sul responsabile, se esiste: nella stampa francese si discute della responsabilità dei frigoristi. Per questo è importante conservare le prove e non firmare rinunce o transazioni senza sentire l'assicuratore. Esclusione per atti di guerra o di Stato. L'attacco non è attribuito. Se emergesse una regia statale, potrebbero essere invocate le clausole che escludono gli attacchi attribuiti a Stati: l'esito dipende dal testo e dalla prova dell'attribuzione. Attenzione prima di staccare i collegamenti. Il CERT-FR consiglia di verificare le condizioni assicurative prima di interrompere i collegamenti dati con il frigorista: alcuni contratti di manutenzione, e alcune coperture, presuppongono il monitoraggio da remoto.
Cosa fare subito se si è colpiti: avvisare broker e assicuratore senza ritardo (le polizze prevedono tempi di denuncia brevi), documentare tutto (registro delle temperature, fotografie, elenco e valore della merce, fatture, comunicazioni con i fornitori) e conservare i log degli impianti. Gli assicuratori che sottoscrivono rischi con sistemi OT chiedono sempre più spesso un inventario degli impianti, la segmentazione delle reti, l'autenticazione a più fattori sugli accessi remoti, la gestione dei prodotti a fine vita e un piano di risposta. Dopo un evento come questo chi non ha risposte a queste domande rischia, al rinnovo, premi più alti, sottolimiti o esclusioni per l'OT.
Rientra nella normativa che parte il 9 dicembre?
La data del 9 dicembre 2026 è quella della nuova direttiva (UE) 2024/2853 sulla responsabilità per danno da prodotti difettosi, che sostituisce la direttiva del 1985. La novità principale: il software è un prodotto (art. 4), anche quando è incorporato in un dispositivo. Il fabbricante risponde quindi, senza bisogno di provare la sua colpa, dei danni causati da un prodotto difettoso. Per valutare se è difettoso si considerano, tra l'altro, i requisiti di sicurezza, compresi quelli di cybersicurezza rilevanti per la sicurezza (art. 7, par. 2, lett. f). Secondo le analisi degli studi legali, anche la mancata fornitura di aggiornamenti di sicurezza che il fabbricante poteva fornire può rendere il prodotto difettoso. Per questo caso la risposta è no, per due motivi. Il tempo. La direttiva si applica ai prodotti immessi sul mercato o messi in servizio dopo il 9 dicembre 2026 (art. 2, par. 1). I controller colpiti sono stati venduti anni fa e il danno è già avvenuto: valgono le regole precedenti e il diritto nazionale. Le analisi legali segnalano un'eccezione: una modifica sostanziale del prodotto dopo quella data può farlo rientrare nel nuovo regime. Il tipo di danno. La direttiva risarcisce la morte e le lesioni personali, i danni ai beni (esclusi quelli «usati esclusivamente per scopi professionali») e la distruzione o corruzione di dati non usati per scopi professionali (art. 6, par. 1). La perdita puramente economica non è coperta. La merce di un supermercato è un bene professionale: i retailer dovrebbero quindi far valere i loro diritti con il contratto con i fornitori e con le regole nazionali, non con questa direttiva. Dove la direttiva sarà rilevante, dal 9 dicembre, è per persone e consumatori: un dispositivo connesso con una falla non corretta che provoca un incendio e ferisce qualcuno è il tipo di caso che ha in mente.
La norma che tocca più da vicino questa vicenda è un'altra: il Cyber Resilience Act (regolamento (UE) 2024/2847).
Secondo le sintesi consultate, dall'11 settembre 2026 i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi con un preallarme entro 24 ore e una notifica entro 72 ore, al CSIRT nazionale designato, tramite la piattaforma unica dell'ENISA (art. 14), anche per prodotti già sul mercato (art. 69, par. 3). Gli obblighi principali, come i requisiti di sicurezza e la marcatura CE, scattano dall'11 dicembre 2027. Se si accertasse che l'attacco ha sfruttato una vulnerabilità dei prodotti di un fabbricante, quell'obbligo di segnalazione sarebbe in gioco. Al 13 ottobre Danfoss non aveva pubblicato alcun avviso di sicurezza su questo attacco. Un ultimo riferimento: la direttiva NIS2 include tra i settori coinvolti anche la produzione, la trasformazione e la distribuzione di alimenti. A seconda delle attività svolte, alcuni gruppi della grande distribuzione possono essere soggetti agli obblighi di gestione del rischio, sicurezza della catena di fornitura e notifica degli incidenti (preallarme entro 24 ore, notifica entro 72). Cosa fare questa settimana Cerca i controller di refrigerazione, climatizzazione e altri impianti con un indirizzo pubblico e togli l'esposizione. Chiedi ai fornitori come si collegano, con quali credenziali e chi controlla i loro accessi. Controlla firmware e fine vita dei modelli, e decidi un piano di sostituzione. Installa allarmi di temperatura indipendenti dal sistema di controllo. Rileggi polizze cyber e property: definizione di sistema informatico, danni fisici, merce in refrigerazione, interruzione dipendente dai fornitori, esclusioni per atti di guerra e di Stato, tempi di denuncia.
L'attacco ai supermercati francesi è un ransomware?
Finora no. Non risultano file cifrati né richieste di riscatto: gli attaccanti hanno manipolato i controller di refrigerazione, forzando cicli di sbrinamento che hanno scaldato frigoriferi e congelatori fino a circa 50 °C.
Una polizza cyber copre la merce deperita per un attacco simile?
Dipende dal testo. Molte polizze cyber escludono o limitano i danni fisici ai beni, mentre la merce deperita è di norma coperta da una polizza property, che a sua volta può avere esclusioni cyber. Vanno controllate le definizioni di sistema informatico e di evento cyber, le esclusioni e i sottolimiti.
La direttiva sulla responsabilità per prodotti difettosi del 9 dicembre 2026 si applica a questo attacco?
No. Si applica ai prodotti immessi sul mercato dopo il 9 dicembre 2026 e non risarcisce i beni usati esclusivamente per scopi professionali né la perdita puramente economica. Il Cyber Resilience Act, con l'obbligo di segnalare le vulnerabilità sfruttate dall'11 settembre 2026, è la norma più vicina al caso.
Fonti CERT-FR, allerta CERTFR-2026-ALE-012 The Hacker News, attacco ai frigoriferi dei supermercati francesi Industrial Cyber, Intermarché e rischi della refrigerazione SOCRadar, esposizione OT dei supermercati francesi Al Jazeera, attacco «senza precedenti» ai supermercati francesi InCyber, la pista dell'obsolescenza Direttiva (UE) 2024/2853 sulla responsabilità per danno da prodotti difettosi Cyber Resilience Act, sintesi delle date di applicazione
Questo articolo ha scopo informativo e non costituisce consulenza assicurativa o legale. Le sintesi normative derivano da analisi di terzi e dal testo ufficiale della direttiva: per un caso concreto rivolgiti a un professionista.